
Home » Software
AI Video Maker
Bài đăng nổi bật
Download office 2013
Office Home and Business 2013 Tải về tại: Đây để tải về bạn bấm vào chỗ download, sẽ xuất hiện trình đơn trải xuống, chọn Download as...

Popular Posts
-
 Cách vào facebook trên Windows 8 mới nhất 2012 Facebook là mạng xã hội lớn nhất hành tinh hiện nay và đang phát triển mạnh m...
-
 Đây là một tiện ích chuyển đổi đinh dạng nhạc rất hay. Sau đây là hướng dẫn sử dụng cơ bản chương trình. Khởi động chương trình... Bạn bấm v...
-
He he xem chuyên nghiệp chưa nè!!!
-
Nghe đọc "Tiếu Ngạo Giang Hồ" của Kim Dung (Phần 1) Tiếu ngạo giang hồ là một tiểu thuyết kiếm hiệp lần đầu ti...
-
Tình hình kinh tế u ám khiến nhiều CEO tê liệt và hoảng sợ. Nhưng đối với những người như Steve Jobs hay Warren Buffett, liều lĩnh, mạo hiể...
-
Box.net là dịch vụ lưu trữ điện toán đám mây trực tuyến các tài liệu, đặc biệt là các tài liệu dành cho các chương trình của Microsoft Of...
-
 Phần mềm bẻ khóa (Unlook) USB 3G Viettel: Hiện nay, nhu cầu sử dụng mạng 3G của người tiêu dùng là rất lớn. Song song với đó là giá thiết ...
-
Ha noi
-
Cách tạo và chèn Facebook Like Box vào Blogspot Bạn là một tín đồ của Blogger và Bạn đang là thành viên tích cực trên Facebook? Bạn...
-
 Phục Vụ theo ý mình: Phục vụ chân thật: Có nhiều sự phục vụ rất đáng qúy, nhưng là để làm theo sở thích và với điều kiện phả...
Download

Download office 2013
10:44 AM |Office Home and Business 2013


$219.99
The latest versions of your essential Office applications for one PC, including Outlook, Word, Excel, PowerPoint and OneNote.
Đánh giá Top phần mềm diệt Virus miễn phí tốt nhất năm 2012 - 2013
9:30 AM |Đánh giá Top phần mềm diệt Virus miễn phí tốt nhất năm 2012 - 2013

Compozer và Nvu phần mềm thiết kế web giống FrontPage
10:11 AM |
Bạn cần một phần mềm thiết kế website giống như Microsoft FrontPage và Macromedia Dreamweaver nhưng lại miễn phí?
Nvu hoặc Compozer (một phiên bản phát triển dựa trên Nvu) là một lựa chọn tốt nhất cho bạn.
Với giao diện đồ họa giống như hai phần mềm trên, nó giúp bạn tạo ra website trong vòng ít phút mà không cần kinh nghiệm gì về HTML hay một nền tảng kỹ thuật nào.
Hãy tải về và thử trải nghiệm.


Tải Compozer
Nếu có quảng cáo thì các bạn đợi 5 giây, phía trên bên phải màn hình xuất hiện chữ Skip ADS (hoặc Bỏ qua quảng cáo) thì bấm vào đó để tải về.
Chúc các bạn thiết kế được trang web đẹp.
Cách vào Facebook bằng file host tháng 10 năm 2012
12:11 PM |
Hiện nay sau khi sửa DNS thì vào facebook bình thường được nhưng không thể tải ảnh lên được (thậm chí là tải bài viết lên - trường hợp như của mình mới bị). Mình xin hướng dẫn các bạn file host mới cập nhật tháng 10 năm 2012 để các bạn truy cập facebook đưa ảnh và bài viết lên dễ dàng.
Bước 1:
Sửa DNS
Trong Win7 các bạn bấm chuột phải vào biểu tượng mạng ở phía dưới góc phải màn hình (Biểu tượng kết nối mạng) -> chọn Open Network and Sharing Center -> Change Adapter Settings (Ở khung menu bên trái) -> Bấm chuột phải vào biểu tượng kết nối (nếu wifi thì có cột sóng màu xanh Wireless Network Conection, nếu dùng mạng Lan thì chọn Local Are Conect) chọn Properties -> Chọn Intenet Protocol Version 4 (TCP/IPv4) -> Properties -> Xuất hiện hộp thoại, bạn chọn mục Use the following DNS server addresses.
Ở mục Preferred DNS server bạn điền vào 8.8.8.8
Ở mục Alternate DNS server bạn điền vào 8.8.4.4
-> Bấm Ok vậy là đã cấu hình xong DNS.
Bước 2:
Hướng dẫn sửa file host
Các bạn vào đường dẫn:
C:\Windows\System32\drivers\etc
Sau đó thêm đoạn IP sau vào cuối file này.
Lưu ý: Nếu các bạn không lưu được thì làm như sau:
Copy file host này ra ngoài desktop -> Sửa file host tại đây -> Copy lại và dán đè vào file host cũ -> Ok và vô facebook.
31.13.79.7 www.facebook.com
31.13.79.7 facebook.com
31.13.79.7 www.login.facebook.com
31.13.79.7 login.facebook.com
31.13.79.7 apps.facebook.com
31.13.79.7 upload.facebook.com
31.13.79.7 graph.facebook.com
31.13.79.7 register.facebook.com
31.13.79.7 vi-vn.connect.facebook.com
31.13.79.7 vi-vn.facebook.com
31.13.79.7 static.ak.connect.facebook.com
31.13.79.7 developers.facebook.com
31.13.79.7 error.facebook.com
31.13.79.7 channel.facebook.com
31.13.79.7 upload.facebook.com
31.13.79.7 register.facebook.com
31.13.79.7 bigzipfiles.facebook.com
31.13.79.7 pixel.facebook.com
31.13.79.7 upload.facebook.com
31.13.79.7 register.facebook.com
31.13.79.7 bigzipfiles.facebook.com
31.13.79.7 pixel.facebook.com
hoặc download file sau, giải nén paste đè lên file host cũ trong mục
C:\Windows\System32\drivers\etc:
(Nếu có quảng cáo các bạn đợi 5 giây phía phải trên cùng màn hình có chữ Bỏ qua quảng cáo hoặc Skip ADS thì bấm vào đó để tiếp tục tải về).
Dịch vụ kiểm tra miễn phí lỗ hổng website do Bkav cung cấp
9:43 PM |Bkav cung cấp dịch vụ kiểm tra miễn phí lỗ hổng website
Dịch vụ kiểm tra và đánh giá lỗ hổng an ninh của website chạy trên nền điện toán đám mây vừa được Công ty An ninh mạng Bkav ra mắt chính thức hôm qua, 22/5/2012, với tên gọi Bkav WebScan.

Với dịch vụ đánh giá lỗ hổng website sử dụng công nghệ điện toán đám mây, người dùng có thể sử dụng laptop, máy tính bảng để truy cập hệ thống, ra lệnh quét website mà không cần cài đặt.
Như vậy, hiện Bkav là một trong ba hãng sản xuất phần mềm diệt vi rút đầu tiên trên thế giới cung cấp dịch vụ này (cùng với McAfee và Comodo).
Từ tháng 3/2012, ông Nguyễn Minh Đức, Giám đốc Bộ phận an ninh mạng công ty Bkav cho biết, công ty Bkav đang triển khai dịch vụ thử nghiệm đánh giá lỗ hổng website sử dụng công nghệ đám mây, người dùng có thể sử dụng laptop, máy tính bảng để truy cập hệ thống, ra lệnh quét website mà không cần cài đặt. Ưu điểm của dịch vụ này là chỉ chủ quản thực sự của website mới có quyền ra lệnh quét website đó, tránh trường hợp người xấu lợi dụng công nghệ để quét (với các phần mềm đánh giá lỗ hổng thông thường thì nhiều người có thể mua về cài đặt để quét website và lợi dụng để tấn công website).
Đến nay, "sau 7 tháng thử nghiệm phiên bản Beta của Bkav WebScan, 1.063 quản trị hệ thống của các cơ quan, doanh nghiệp và diễn đàn đã đăng kí tham gia kiểm tra lỗ hổng website. Hệ thống đã giúp phát hiện 70% website tham gia thử nghiệm tồn tại lỗ hổng. Các quản trị đã đưa vào kiểm tra 2.086 website, 399.638 lỗ hổng được tìm thấy, trong đó 19.981 lỗi có mức độ nguy hiểm cao như SQL injection, XSS, Xpath injection...", ông Nguyễn Minh Đức chia sẻ.
Để tiến hành kiểm tra website, người quản trị không cần phải cài đặt bất kì phần mềm nào trên hệ thống của mình mà chỉ cần truy cập webscan.bkav.com và thực hiện quét. Bkav WebScan có thể hỗ trợ kiểm tra đồng thời nhiều website.
Hiện dịch vụ kiểm tra lỗ hổng website Bkav WebScan được cung cấp miễn phí. Trường hợp cần dùng các gói dịch vụ nâng cao, bao gồm thông tin chi tiết về lỗi của website và hướng dẫn khắc phục, người dùng sẽ phải trả phí.
Theo thống kê của Bkav, chỉ tính từ đầu năm 2012 đến nay, trung bình mỗi ngày có tới 6 website tại Việt Nam bị tấn công, tương ứng với hơn 2.000 website bị hack mỗi năm. Hầu hết nguyên nhân của các vụ hack này là do website tồn tại nhiều lỗ hổng. Còn tại Mỹ, theo báo cáo của Nhà Trắng, có tới hơn 41.000 cuộc tấn công nhằm vào hệ thống mạng của Chính phủ Mỹ trong năm 2010.
Theo ICTnews
Công cụ phá mã iPad 2012 đầu tiên trình làng
9:30 PM |Công cụ phá mã iPad 2012 đầu tiên trình làng
Nhóm hacker Chronic-Dev Team chia sẻ phần mềm Absinthe 2.0 hỗ trợ người dùng jailbreak hoàn toàn máy tính bảng thế hệ ba của Apple.

Đây là bản untethered (không hạn chế), tức là mỗi khi người dùng khởi động lại, các dữ liệu về quá trình jailbreak vẫn không bị mất.
Ngoài iPad mới, máy tính bảng iPad 2, iPad 1, máy nghe nhạc iPod Touch và điện thoại iPhone chạy hệ điều hành 5.1.1 đều có thể được can thiệp hệ thống bằng công cụ này. Phương pháp hoạt động của Absinthe 2.0 khá đơn giản, người dùng chỉ cần kết nối thiết bị với máy tính PC hoặc Mac, sau đó chạy phầm mềm và ấn nút jailbreak. Trong khoảng 2 phút, máy sẽ được phá mã với một lần khởi động lại duy nhất.
Đây là công cụ đầu tiên có thể jailbreak hoàn toàn các thiết bị di động chạy hệ điều hành iOS 5.1.1. Từ khi Apple ra mắt iOS 5.1 vài tháng trước, các hacker vẫn chỉ phá mã được ở dạng tethered (chưa hoàn chỉnh). Điều này khiến cho mỗi lần máy khởi động lại sẽ bị treo ở biểu tượng quả táo và người sử dụng buộc phải dùng máy tính để hỗ trợ.
Video hướng dẫn jailbreak iPad 2012.
Jailbreak là phương pháp can thiệp vào bên trong hệ thống, giúp người sử dụng có thể cài đặt phần mềm mà nhà sản xuất thiết bị vốn không cho phép.
Theo VnExpress
LHQ sẽ phát cảnh báo khẩn về siêu vi rút Flame
3:00 PM |LHQ sẽ phát cảnh báo khẩn về siêu vi rút Flame
Liên Hiệp Quốc sắp phát đi một cảnh báo khẩn về siêu vi rút Flame, loại vi rút máy tính nguy hiểm nhất từng được phát hiện, giữa lúc có nhiều lo ngại nó sẽ lây lan đến các quốc gia thành viên.
Trong động thái được xem là khai mào cho thời đại chiến tranh mạng mới, điều phối viên an ninh mạng của Liên minh Viễn thông Quốc tế trực thuộc Liên Hiệp Quốc (ITU) Marco Obiso nói: “Đây sẽ là cảnh báo nghiêm trọng nhất mà chúng tôi từng phát đi”.
Cảnh báo sẽ khuyến cáo các nước thành viên rằng vi rút Flame là công cụ gián điệp nguy hiểm có khả năng được sử dụng để tấn công các cơ sở hạ tầng quan trọng, ông Obiso nói với hãng Reuters hôm 29/5.
Vào hôm 28/5, hãng bảo mật Kaspersky Lab ở Nga mô tả vi rút Flame là chương trình độc hại có “sự phức tạp và chức năng vượt xa tất cả những mối đe dọa ảo từng được biết cho đến nay”.
Kaspersky cho biết các máy tính ở Iran dường như bị ảnh hương đặc biệt. Theo sau là các máy tính ở Israel, lãnh thổ Palestine, Sudan, Syria và các nước khác ở Trung Đông.

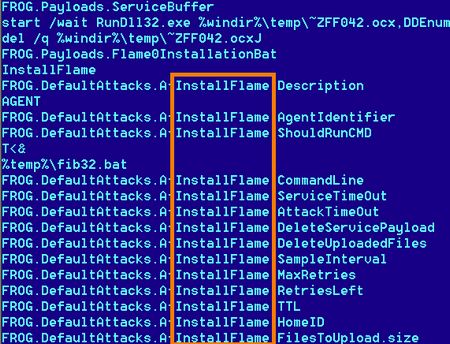
Một đoạn chương trình của vi rút Flame - Ảnh: AFP.
Ông Obiso nói loại vi rút mới nhiều khả năng được tạo ra để phục vụ lợi ích của một quốc gia. Trước đó, hãng Kaspersky cho hay các bằng chứng gợi ý rằng loại vi rút mới có thể được tạo ra bởi cùng một quốc gia (hoặc các quốc gia) viết ra vi rút Stuxnet, chương trình được sử dụng để tấn công cơ sở hạt nhân của Iran vào năm 2010.
“Tôi nghĩ nó là mối đe dọa nghiêm trọng hơn nhiều so với Stuxnet”, ông Obiso nói với Reuters.
Ông Obiso cho biết ITU sẽ thiết lập một chương trình nhằm thu thập dữ liệu, bao gồm mẫu vi rút, để theo dõi sự lây lan trên toàn cầu và quan sát mọi sự thay đổi thành phần của Flame.
Kaspersky Lab thông báo họ phát hiện vi rút Flame sau khi ITU đề nghị công ty này điều tra những báo cáo từ Tehran về loại vi rút bí ẩn vốn đánh cắp lượng dữ liệu lớn trên một số hệ thống máy tính của Iran.
Trong hôm 29/5, cơ quan phụ trách an ninh mạng ở Iran xác nhận vi rút Flame đã tấn công máy tính của các quan chức cao cấp nước này, theo tờ New York Times.
Trung tâm điều phối xử lí sự cố máy tính Iran cảnh báo vi rút Flame nguy hiểm hơn nhiều so với vi rút Stuxnet. Ông Kamran Napelian, quan chức của trung tâm này, nói với tờ New York Times rằng vi rút Flame “có kiểu mẫu đặc biệt chỉ có thể bắt nguồn từ Israel”.
“Vi rút sao chép những gì bạn đánh trên bàn phím, quan sát những gì bạn thấy trên màn hình”, ông Napelian nói. Ông này cho biết Iran đã phát triển một phần mềm để chống trả Flame, điều mà cộng đồng quốc tế chưa làm được.
Trong khi đó, một quan chức cao cấp Israel đã gợi ý về sự dính líu của Tel Aviv trong hôm 29/5. Phó thủ tướng kiêm Bộ trưởng các vấn đề chiến lược Israel Moshe Yaalon phát biểu trên đài phát thanh quân đội về loại vi rút mới phát hiện: “Với bất kì ai xem mối đe dọa Iran là đáng kể, việc họ thực hiện những bước đi khác nhau nhằm gây tổn hại cho Iran là điều hợp lí”.
Theo TNO
Những điều cần biết về Flame, sâu máy tính nguy hiểm nhất lịch sử
2:00 PM |Những điều cần biết về Flame, sâu máy tính nguy hiểm nhất lịch sử
Flame, loại sâu máy tính vừa được các chuyên gia bảo mật phát hiện ra vào cuối tháng 5 vừa qua mà hãng bảo mật danh tiếng Kaspersky Lab đã gọi là “vũ khí công nghệ tinh vi nhất chưa từng có”. Vậy Flame đáng sợ đến mức nào?
Flame là loại sâu máy tính đã bị hãng bảo mật Kaspersky Lab phát hiện ra vào những ngày cuối tháng 5 vừa qua.
Flame có thể ẩn nấp trên các máy tính ít nhất trong vòng 5 năm, phần mềm độc hại này sẽ ăn cắp dữ liệu, nghe trộm các cuộc đàm thoại, chụp ảnh màn hình các phần mềm chat… khiến cho nó thực sự nguy hiểm với bất kì ai sử dụng máy tính và Internet.
Flame là gì và nguy hiểm đến mức nào?
Flame là một vũ khí công nghệ tấn công tinh vi, sẽ để lại một cửa sau (backdoor) hoặc Trojan trên máy tính của nạn nhân và có thể lây truyền chính nó trên hệ thống mạng nội bộ, tương tự như cách thức hoạt động của các loại sâu máy tính khác.
Flame có thể theo dõi thông tin kết nối Internet, chụp ảnh màn hình, ghi lại âm thanh các cuộc đàm thoại, bí mật ghi lại thông tin gõ trên bàn phím và thu thập thông tin về các thiết bị sử dụng Bluetooth ở gần thiết bị lây nhiễm Flame và biến máy tính của nạn nhân thành một thiết bị phát hiện Bluetooth.
Chưa dừng lại ở đó, các hacker còn có thể cập nhật các mô-đun để bổ sung thêm nhiều chức năng cho Flame ngay trên máy tính của nạn nhân. Hiện có khoảng 20 mô-đun khác nhau của sâu máy tính này đã bị phát hiện và các nhà nghiên cứu bảo mật đang tìm hiểu xem chức năng thực sự của các mô-đun này là gì.
Tên của loại phần mềm độc hại này (Flame) được đặt dựa theo tên của một mô-đun chính, thực hiện nhiệm vụ tấn công và phát tán trên nhiều máy tính. Hiện các nhà nghiên cứu bảo mật đã phát hiện ra nhiều biến thể của Flame và phát hiện ra chúng đang có kết nối với 80 máy chủ khác nhau.
“Flame là một khối kết cấu nhiều mô-đun. Về cơ bản mục tiêu sẽ bị lây nhiễm bằng các mô-đun chính và sau đó những kẻ tấn công sẽ tải lên các mô-đun phụ thực hiện các chức năng cần thiết”, Roel Schouwenberg, chuyên gia bảo mật của Kaspersky cho biết. “Chúng tôi cho rằng hiện vẫn chưa thể nắm rõ được có bao nhiêu mô-đun mà các hacker có thể sử dụng cho Flame”.
Kaspersky Lab dự đoán rằng Flame sử dụng một lỗ hổng bảo mật nghiêm trọng trên Windows để phát tán, tuy nhiên thông tin này chưa được Microsoft xác nhận.
Flame lây lan như thế nào?
Flame có thể lây lan thông qua ổ đĩa gắn ngoài như USB, ổ cứng di động, hệ thống mạng chia sẻ hoặc máy in được chia sẻ.. tuy nhiên, hiện các chuyên gia bảo mật vẫn chưa thể tìm ra nguồn gốc lây lan ban đầu của loại malware nguy hiểm này.

Các hình thức và nguồn gốc có thể lây nhiễm của Flame
Kaspersky Lab dự đoán một email lừa đảo có chứa mã độc chính là nguồn gốc lây lan của Flame.
Flame đã xuất hiện trong bao lâu?
Trên thực tế, không phải đến tận tháng 5 năm nay, Flame mới được phát hiện, mà Kaspersky Lab cho biết những dấu hiệu xuất hiện Flame đã có từ năm 2010, thậm chí có những bằng chứng cho rằng Flame đã từng xuất hiện từ năm 2007 hoặc từ trước đó.
Tại sao Flame không bị phát hiện sớm hơn?
Theo đánh giá của các chuyên gia bảo mật, thì cho dù tác giả của Flame là ai thì thủ phạm đã cực kì nỗ lực để lập trình giúp cho sâu máy tính này có thể ẩn dấu và tránh bị phát hiện càng lâu càng tốt.
“Rõ ràng đây là một dự án hàng triệu đô được tài trợ bởi một chính phủ nào đó”, Schouwenberg, chuyên gia bảo mật của Kaspersky dự đoán.
Không giống với việc lây lan mạnh mẽ như các sâu máy tính nguy hiểm trước đây, có vẻ như Flame chỉ lây lan nhằm vào những mục tiêu cụ thể mà các hacker nhắm tới. Flame cho thấy sự bất thường về kích cỡ và sử dụng một ngôn ngữ lập trình không phổ biến, ngôn ngữ lập trình Lua, do đó, ban đầu Flame có vẻ như không có gì quá nguy hiểm.
“Tác giả của Flame đã thực sự tài tình trong việc che dấu sự hiện diện của nó”, Schouwenberg cho biết thêm. “Bởi vì Flame không sử dụng những công nghệ xâm nhập và ẩn dấu mà các loại sâu máy tính khác thường sử dụng, do vậy các phần mềm bảo mật không thể phát hiện ra. Để phát hiện ra Flame là một điều không dễ dàng gì”.
Ai là tác giả của Flame?
Hiện chưa rõ ai là tác giả cũng như ai là người chịu trách nhiệm phát tán loại mã độc này, tuy nhiên Kaspersky Lab tin rằng một chính phủ nào đó, hoặc một tổ chức được chính phủ tài trợ đằng sau chính là tác giả của Flame vì bản chất tiên tiến của sâu máy tính này.

Bản đồ phân bổ sự lây nhiễm của Flame, chủ yếu tập trung ở Trung Đông và Bắc Phi
Khi được hỏi liệu có phải Mỹ hay Israel đứng sau Flame, với mục tiêu chính trị nhắm vào Iran hay không, Schouwenberg cho biết không dám chắc điều này.
"Mặc dù Flame được lập trình và chú thích bằng tiếng Anh, không có nghĩa rằng một quốc gia nói tiếng Anh đứng đằng sau phần mềm độc hại này", Schouwenberg suy luận.
Trong khi đó, nhiều trang công nghệ trích dẫn "nguồn tin cao cấp của Israel" xác nhận rằng các chuyên gia công nghệ của Israel đã tạo ra Flame để "xâm nhập các máy tính của các cá nhân cao cấp ở Iran, Palestin và nhiều nơi khác, bao gồm cả Israel, những người được cho là tham gia vào các hoạt động tình báo".
Mức độ lây nhiễm của Flame nghiêm trọng đến mức nào?
Các chuyên gia bảo mật của Kaspersky tin rằng có nhiều biến thể của Flame hơn số lượng hiện tại mà họ đang biết, đặc biệt là số mô-đun mà các hacker có thể sử dụng. Ngoài ra, Kaspersky cũng cho rằng có một đội ngũ nhân lực hùng hậu đứng đằng sau Flame để giúp nó ngày càng trở nên nguy hiểm hơn.
Hiện Flame đang sử dụng hơn 80 máy chủ để điều khiển và kết nối, cho thấy một nguồn tài nguyên "hùng hậu" đứng đằng sau sâu máy tính này.
Mục tiêu của Flame là những ai?
Theo Kaspersky thì tỉ lệ lây lan Flame cao nhất là ở Israel, Palestine, Sudan, Syria, Li-băng, Ả-rập Saudi và Ai Cập. Trong khi đó, hãng bảo mật danh tiếng khác là Symantec lại cho rằng mục tiêu chính mà Flame nhắm đến là Bờ tây Palestine, Hungary, Iran và Li-băng.
Tuy nhiên, hiện tại các chuyên gia bảo mật chưa biết chắc rằng đây chỉ là những mục tiêu duy nhất được nhắm đến, hay chỉ mới là sự lây lan trong một khu vực ở Trung Đông trước khi mã độc này lây lan rộng rãi ra toàn cầu.
Bao nhiêu người đã bị lây nhiễm Flame?
Như trên đã đề cập, có vẻ như Flame đang nhắm đến những mục tiêu nhất định, thay vì số lượng lây lan rầm rộ, nên hiện tại số người lây nhiễm Flame chưa lớn.

Có những mục đích chính trị đứng đằng sau sự lây nhiễm của Flame?
Kaspersky cho biết hiện có khoảng 300-400 người dùng các sản phẩm của hãng đã có thông báo về sự lây nhiễm Flame trên máy tính của họ. Tuy nhiên trên thực tế con số này có thể vượt quá 1.000 người trên toàn cầu. Phần lớn người bị nhiễm Flame đang sống tại Iran và Trung Đông, số ít còn lại ở Mỹ.
Tuy nhiên, điều này không có nghĩ rằng những người dùng còn lại "vô can" với Flame, đặc biệt khi đây được đánh giá là một sâu máy tính nguy hiểm và tinh vi.
Lời kết
Mặc dù Flame được xem là đại diện cho một cuộc tấn công gián điệp không gian mạng tinh vi, tuy nhiên các chuyên gia bảo mật không cho rằng đây là dấu hiệu của một cuộc chiến tranh mạng.
Trước Flame, nhiều quốc gia đã từng tiến hành các hoạt động gián điệp trên không gian mạng thông qua những loại sâu máy tính tinh vi, như sâu máy tính Stuxnet trước đây nhằm vào Iran và quốc gia này cáo buộc là có sự nhúng tay vào của các nước phương Tây, đặc biệt là Mỹ và Israel. Stuxnet được cho là thiết kế để phá hoại các chương trình hạt nhân của Iran sau khi các nỗ lực ngoại giao dần thất bại.
Tuy nhiên, ngược lại, đây cũng được xem là "tin tốt" với người dùng thông thường trên toàn thế giới, khi họ không phải là mục tiêu ưu tiên hàng đầu mà Flame nhắm vào, điều này đồng nghĩa với việc nguy cơ bị lây nhiễm Flame trên máy tính của họ thất hơn, nhưng không có nghĩa là nguy cơ này không hiện diện.
Theo Dân Trí
AI Video maker


